काठमाडौं । नेपाल सरकारका विभिन्न ६० ओटा निकायका वेबसाइटबाट ६ हजार २७५ प्रयोगकर्ता ‘कम्प्रमाइज’ (लगइन क्रेडेन्सियल चोरी) भएका छन् ।
बहुराष्ट्रिय साइबर सेक्युरिटी फर्म हड्सन रकसँगको सहकार्यमा नेपाल स्थित साइबर सेक्युरिटी फर्म भैरव टेक्नोलोजीले शुक्रबार सार्वजनिक गरेको ‘नेसनल साइबर सेक्युरिटी थ्रेट रिपोर्ट २०२२’ ले यस्तो तथ्य बाहिर ल्याएको हो ।
संयुक्त रूपमा गरिएको विश्लेषणका आधारमा साइबर प्रतिरक्षाकर्मीहरूले ‘रेडलाइन इन्फो स्टिलर माल्वेर’ र अनेकौँ रणनीति तथा तरिका मार्फत फिशिङ आक्रमण गरी ती डेटा चोरी भएको बताएका छन् । प्रतिवेदनले १८ हजार ४५६ पटक प्रयोगकर्ताको विवरण चोरी गर्ने प्रयास भएको र त्यसबाट कूल २७४ ओटा सङ्घ संस्था नराम्रोसँग प्रभावित भएको विश्लेषण गरेको छ ।
यस क्रममा विभिन्न ५७ ओटा सरकारी निकायका कूल ६ हजार २७५ प्रयोगकर्ता ‘कम्प्रोमाइज’ भएको र जसमा ६ हजार १६८ उपभोक्ता र १०७ ओटा कर्मचारी रहेको उल्लेख छ । प्रतिवेदन अनुसार ह्याकरबाट सबैभन्दा नराम्रोसँग प्रभावित हुने मन्त्रालयहरूको सूचीमा सङ्घीय मामिला तथा सामान्य प्रशासन मन्त्रालय पहिलो नम्बरमा छ ।
जहाँबाट २७ जना सेवाग्राही ‘कम्प्रोमाइज’ भएका छन् । त्यसपछि स्वास्थ्य तथा जनसङ्ख्या मन्त्रालयका १४ जना सेवाग्राही र ४ जना कर्मचारी गरी १८ जना, गृह मन्त्रालयका ६ जना कर्मचारी र ४ जना सेवाग्राही गरी १० जना, अर्थ मन्त्रालयका ४ जना सेवाग्राही र ४ जना कर्मचारी गरी ८ जना र परराष्ट्र मन्त्रालयका ५ जना सेवाग्राही र १ जना कर्मचारी गरी ६ जनाको लगइन विवरण चोरी भएको छ ।
यसैगरी सबैभन्दा धेरै डेटा चोरी हुने विभागहरूमा आन्तरिक राजस्व विभागका ७ जना कर्मचारी र १५८७ जना सेवाग्राही गरी १५९४ जना प्रयोगकर्ता ‘कम्प्रोमाइज’ भएका छन् । त्यसैगरी राष्ट्रिय परिचयपत्र तथा पञ्जिकरण विभागका ३६८ जना सेवाग्राही, राजस्व अनुसन्धान विभागका २४४ जना सेवाग्राही, महालेखा नियन्त्रकको कार्यालयका २१६ जना सेवाग्राही र वैदेशिक रोजगार विभागका ७८ जना सेवाग्राहीको विवरण चोरी भएको प्रतिवेदनमा उल्लेख छ ।
त्यस्तै प्रयोगकर्ता सबै भन्दा बढी कम्प्रोमाइज हुने निकायहरूमा क्रमशः लोकसेवा आयोग, कम्पनी रजिष्ट्रारको कार्यालय, सार्वजनिक खरिद अनुगमनको कार्यालय (बोलपत्र), शिक्षक सेवा आयोग र नेपाल प्रहरी रहेका छन् । जसमा कम्पनी रजिष्ट्रार कार्यालयका ३ जना र नेपाल प्रहरीका २३ जना कर्मचारीको विवरण चोरी भएको छ ।
साथै नेपाल राष्ट्र बैंक, नेपाल विद्युत प्राधिकरण, नेपाल इन्जिनियरिङ परिषद, आयल निगम र नेपाल दूरसञ्चार प्राधिकरण सबैभन्दा धेरै प्रयोगकर्ता कम्प्रोमाइज हुने नियमनकारी निकायको सूचीमा परेका छन् । सबै नियमनकारी निकायबाट गरी कूल ३८ जना कर्मचारी र ७८८ जना सेवाग्राही गरी कूल ८२६ जनाको विवरण चोरी भएको ‘थ्रेट रिपोर्ट’ मा उल्लेख छ ।
सम्बन्धित समाचार
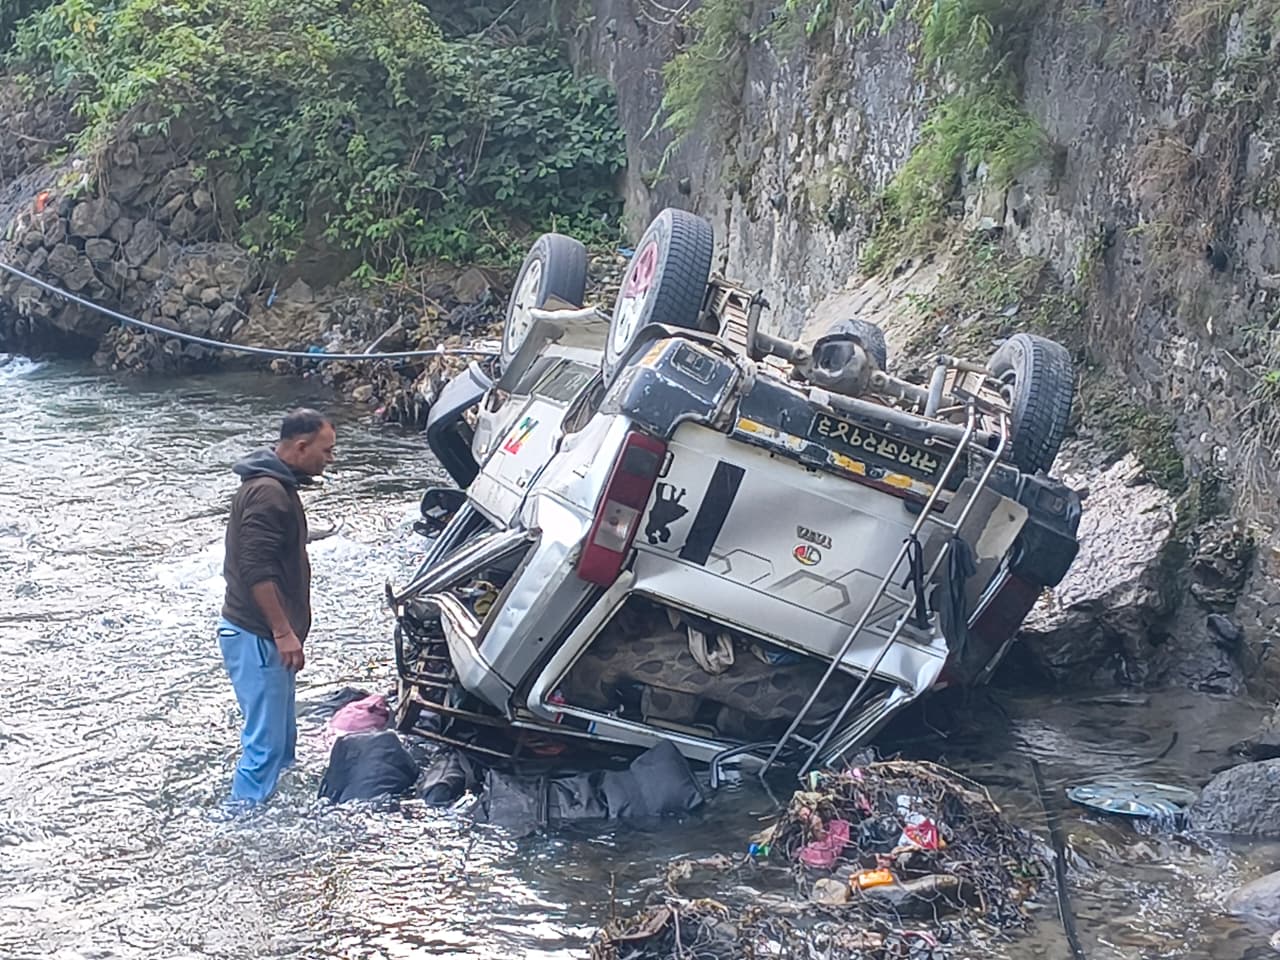
भीमफेदी सुमो दुर्घटना : मृतक र घाइतेको पहिचान खुल्यो
बिहीबार बिहान करिब ८ः३० बजे हेटौँडाबाट काठमाडौंतर्फ जाँदै गरेको ना१ज २१४३ नम्बरको सुमो अनियन्त्रित भई सडकबाट करिब सात मिटर तल राप्ती खोलामा खसेको थियो ।
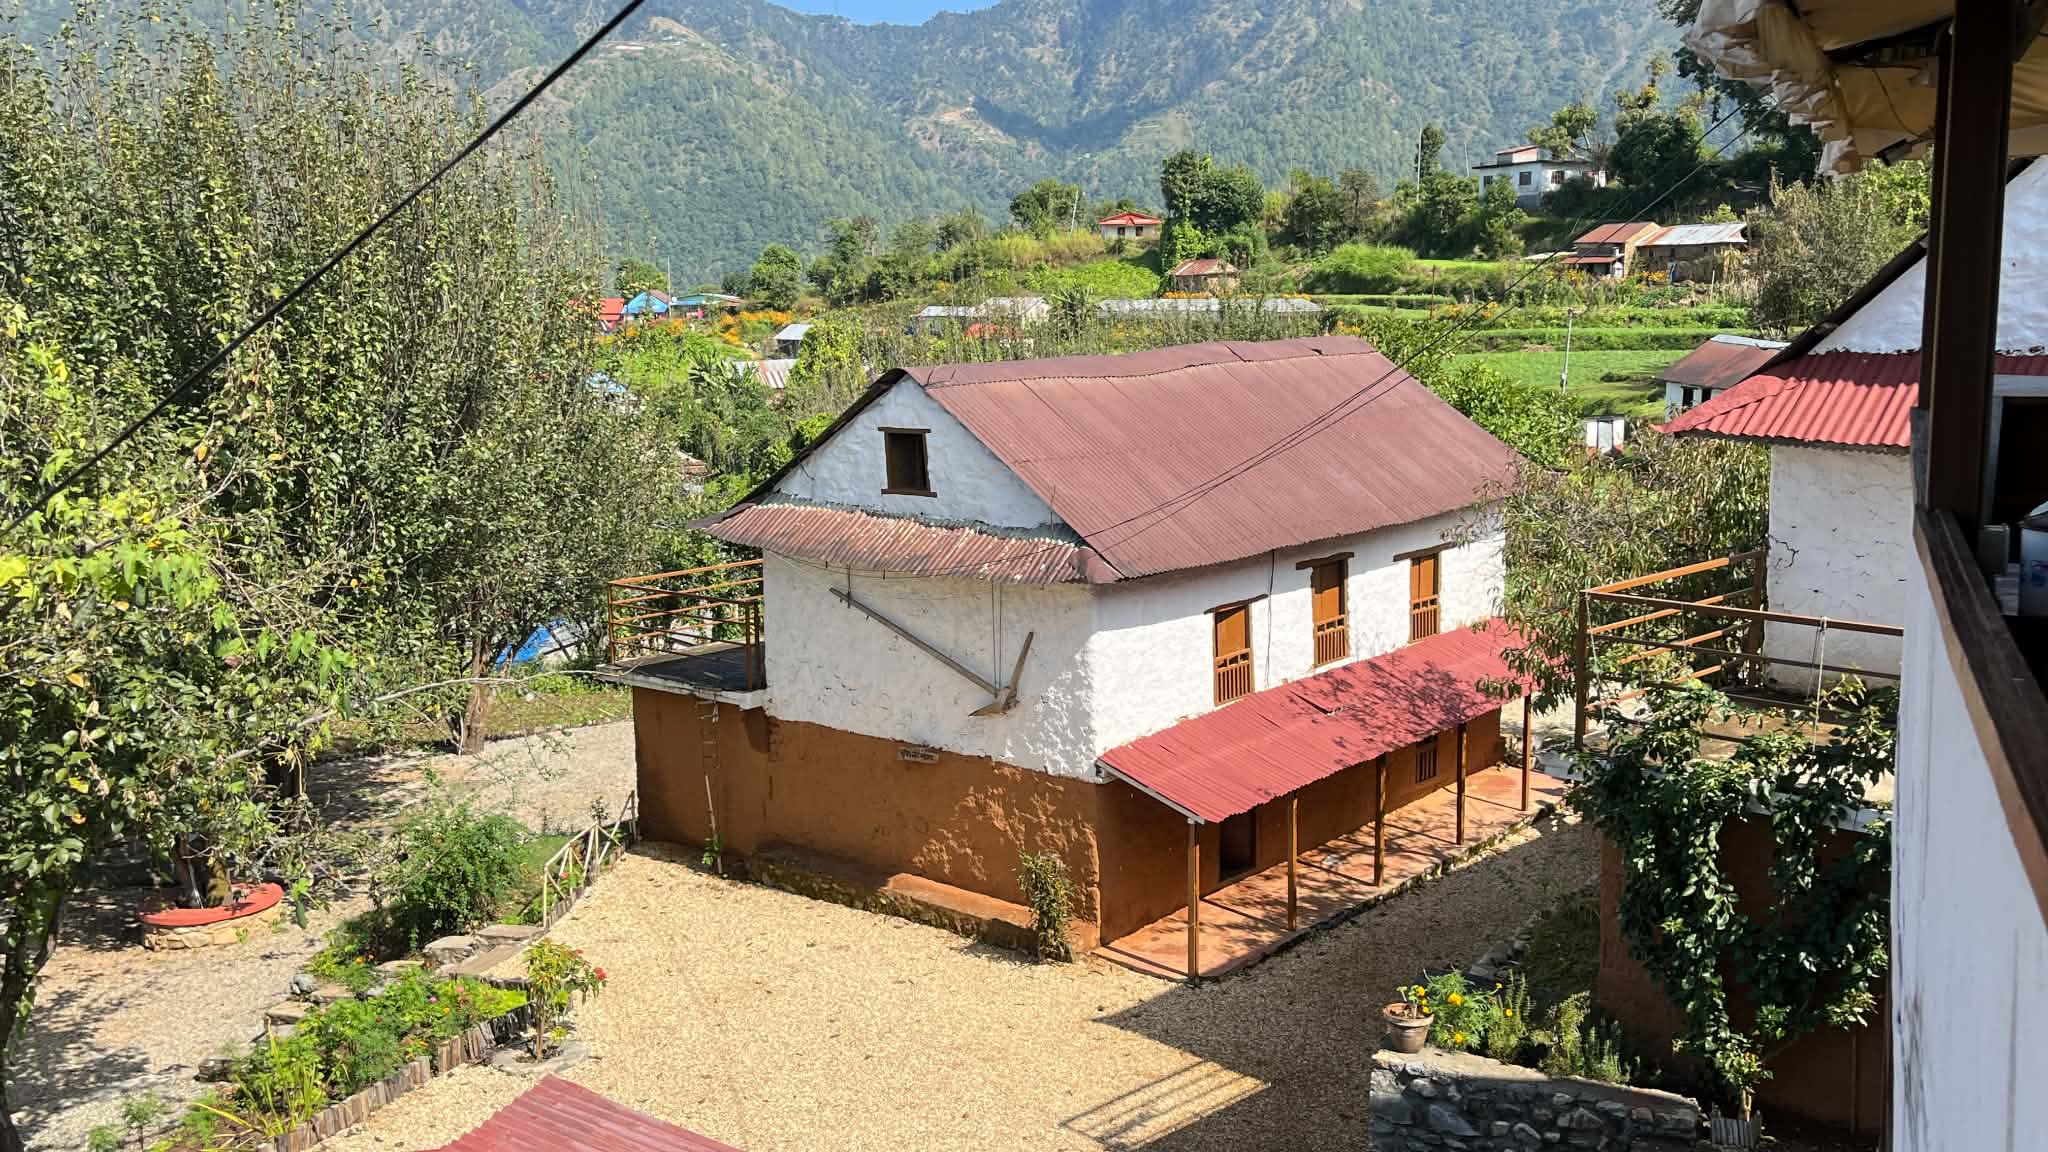
रित्तिएका घरमा फर्कियो चहलपहल, पर्यटनले बदल्दै सुपिङको मुहार
हेटौँडा। कुनै समय परिवारका सदस्यको हाँसो, कुराकानी र दैनिकीले भरिएका घरहरू बिस्तारै सुनसान हुँदै गए। रोजगारी, शिक्षा र सुविधाको खोजीमा गाउँ छाड्नेहरू बढ्दै गएपछि आँगनमा झार उम्रिन…
English
Nepal Flood 2026: Full Timeline Explained
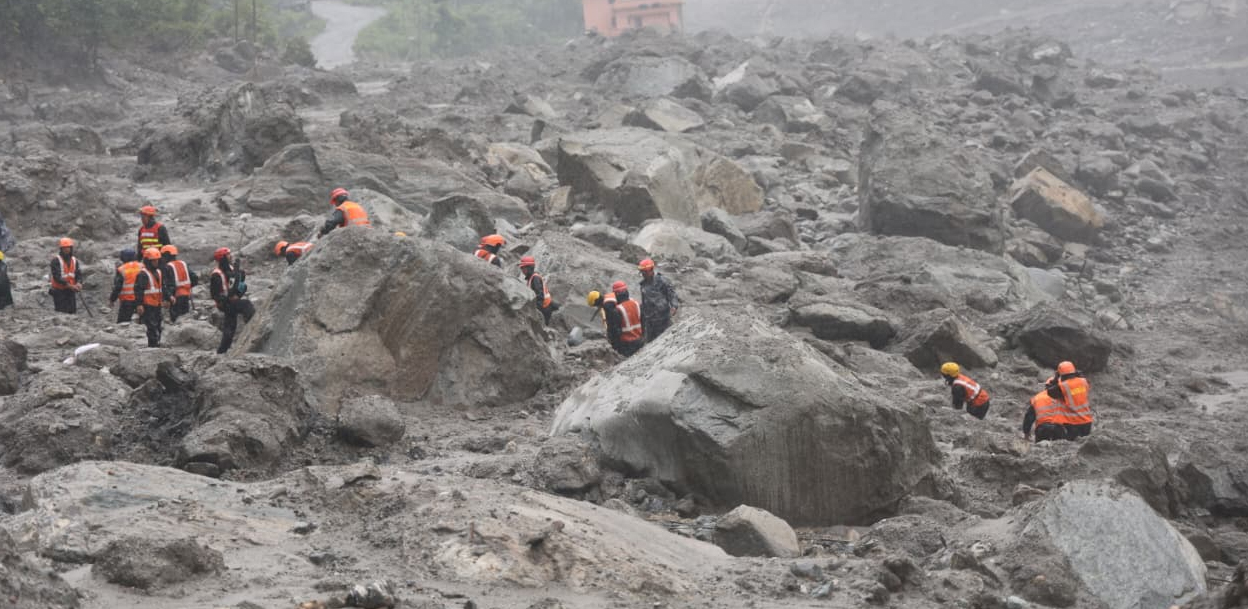
KATHMANDU — At around 8:40 am on August 26, 2026, a destructive surge entered Nepal through the Bhote Koshi River in Rasuwa, carrying water, mud, rocks and other debris into the Tr…
मुकुल ढकाल र निशा डाँगी विवाह बन्धनमा बाँधिँदै
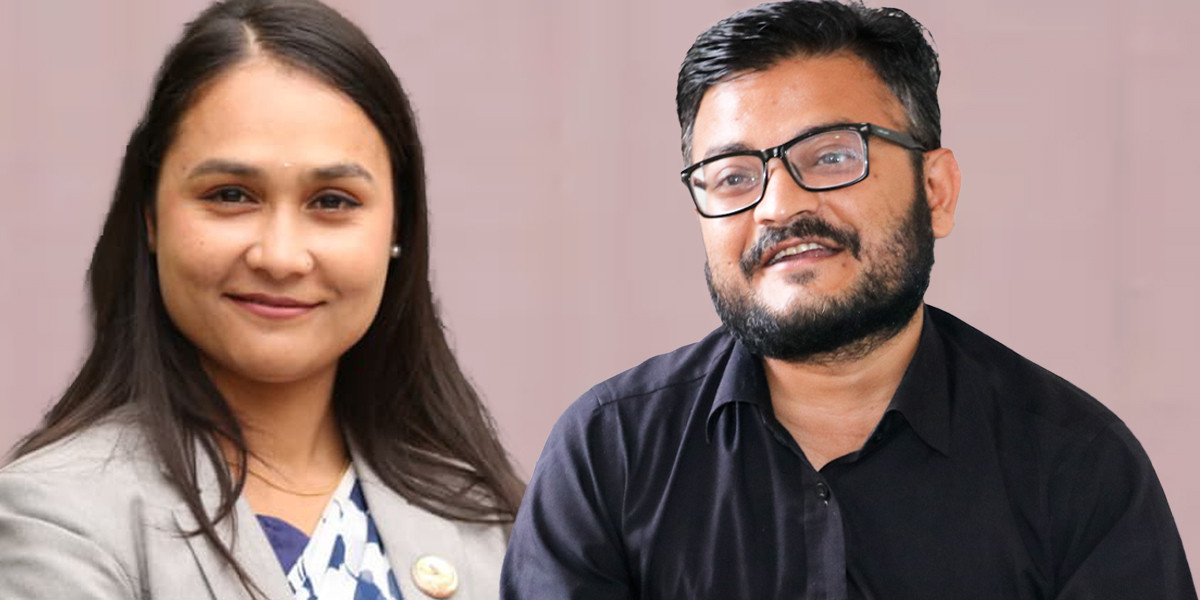
मकवानपुर । राष्ट्रिय स्वतन्त्र पार्टी (रास्वपा) का पूर्वमहामन्त्री डा. मुकुल ढकाल र सहमहामन्त्री एवं प्रतिनिधिसभा सदस्य निशा डाँगी आगामी मंसिर १० गते विवाह बन्धनमा बाँधिने भएका छन्…